Perang Siber Antar Geng Ransomware: ShinyHunters Serang Cl0p, Sita Kunci Onion
Baca dalam 60 detik
- ShinyHunters mengklaim telah membobol server Cl0p dan mencuri kode sumber, log sistem, serta kunci layanan Tor.
- Aksi balasan ini dipicu oleh ancaman pembunuhan yang dilontarkan anggota Cl0p kepada ShinyHunters.
- Konflik terbuka antar kelompok kriminal siber berpotensi mengganggu ekosistem ransomware global dan meningkatkan risiko serangan di Indonesia.
ShinyHunters, kolektif pencuri data yang dikenal luas, mengklaim telah meretas kelompok ransomware rival, Cl0p. Serangan ini menandai eskalasi permusuhan terbuka di antara dua aktor kriminal siber paling ditakuti, yang berpotensi memicu perang siber skala penuh.
Menurut laporan Cybernews dan BleepingComputer, ShinyHunters berhasil mengakses server Cl0p melalui celah unggah file tanpa autentikasi pada plugin Grav CMS yang digunakan Cl0p. Dari sana, mereka mencuri kode sumber, plugin, log sistem, hingga kunci privat layanan Tor (onion) milik Cl0p. ShinyHunters kemudian menambahkan Cl0p ke situs kebocoran data mereka dan memberi tenggat 72 jam untuk membayar tebusan. Nilai tebusan tidak diungkap.
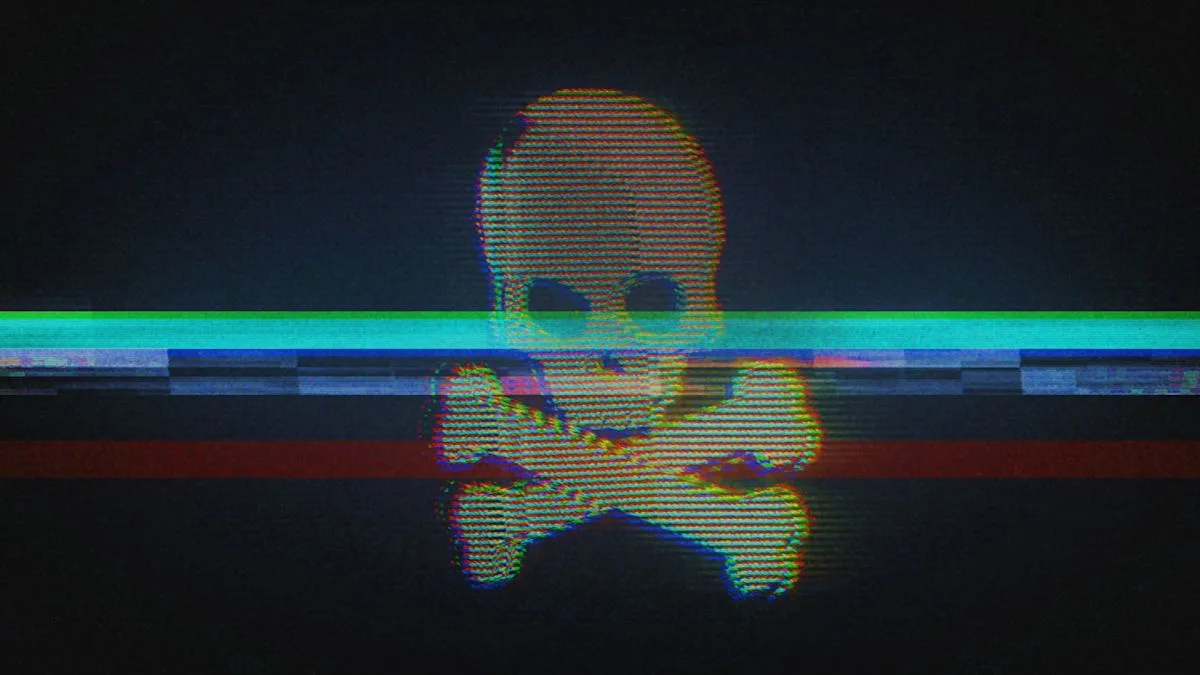
Serangan ini bukan sekadar peretasan biasa. ShinyHunters juga mengganti tampilan situs Cl0p dengan logo ASCII mereka dan pesan tantangan: "Situs ini telah di-PWN3D oleh SHINYHUNTERS... Mungkin lain kali jangan coba mengancam kami." Pesan itu merujuk pada ancaman pembunuhan yang dilontarkan seorang anggota Cl0p kepada ShinyHunters pada 2025. "Seseorang dari Cl0p mengirim pesan pribadi: 'Aku punya lebih banyak uang dari kalian semua, aku akan membunuhmu,'" ujar ShinyHunters kepada BleepingComputer.
Insiden ini menyoroti sifat rapuh aliansi di dunia kriminal siber. Para pelaku sering bekerja sama untuk berbagi sumber daya dan layanan, tetapi hubungan itu rapuh dan mudah pecah. Sejarah mencatat, pada 2022, geng Conti mengalami kehancuran setelah mendeklarasikan dukungan kepada Rusia dalam invasi Ukraina. Keputusan itu memicu pemberontakan afiliasi dan kebocoran lebih dari 60.000 pesan internal, yang akhirnya membubarkan kelompok tersebut. Anggota Conti kemudian berpencar ke grup seperti Black Basta, Royal, dan Quantum.
Bagi Indonesia, konflik antar geng ransomware ini bukan sekadar tontonan. Kedua kelompok memiliki rekam jejak serangan terhadap organisasi di Asia Tenggara, termasuk Indonesia. Cl0p dikenal sering menargetkan server file transfer seperti MOVEit dan GoAnywhere, yang digunakan banyak perusahaan dan instansi pemerintah. Sementara ShinyHunters pernah membobol data pengguna sejumlah platform e-commerce dan fintech. Ketika mereka saling menyerang, infrastruktur yang rusak bisa dialihkan untuk melancarkan serangan baru, termasuk ke wilayah yang kurang terlindungi.
Pakar keamanan siber menilai perang antar geng ini bisa menguntungkan pihak defender dalam jangka pendek, karena sumber daya musuh terkuras. Namun, risiko jangka panjangnya adalah fragmentasi kelompok menjadi sel-sel kecil yang lebih sulit dilacak, seperti yang terjadi pasca-Conti. "Ketika geng besar pecah, anggotanya menyebar dan sering kali lebih agresif," ujar seorang analis intelijen ancaman yang tidak ingin disebutkan namanya.
Pertanyaannya, akankah Cl0p membalas dan memicu perang siber terbuka yang merembet ke target-target publik? Atau justru kehancuran Cl0p akan membuka jalan bagi geng baru yang lebih berbahaya? Yang jelas, organisasi di Indonesia perlu meningkatkan kewaspadaan, terutama terhadap kerentanan pada layanan file transfer dan CMS yang kerap diabaikan.