Bitget Diduga Dibobol Peretas Korea Utara, Kerugian Tembus Rp5,6 Triliun
Baca dalam 60 detik
- Bitget kehilangan aset digital senilai sekitar 351,6 juta dolar AS akibat akses tidak sah ke sistem backend dompet panas dan hangat.
- Indikasi awal mengarah ke kelompok peretas Korea Utara karena jejak alamat IP yang terhubung ke layanan VPN pernah dipakai aktor tersebut.
- Dana nasabah dijamin aman melalui User Protection Fund senilai lebih dari 464 juta dolar AS, tetapi penarikan masih dibekukan sementara.
Bursa kripto global Bitget mengumumkan dugaan keterlibatan peretas yang berafiliasi dengan Korea Utara dalam insiden pembobolan yang menguras sekitar 351,6 juta dolar AS atau setara Rp5,6 triliun (asumsi kurs Rp16.000) dari sejumlah dompet perusahaan. Temuan awal penyelidikan internal menyebut adanya pola serangan yang mirip dengan operasi sebelumnya yang diatribusikan ke Pyongyang.
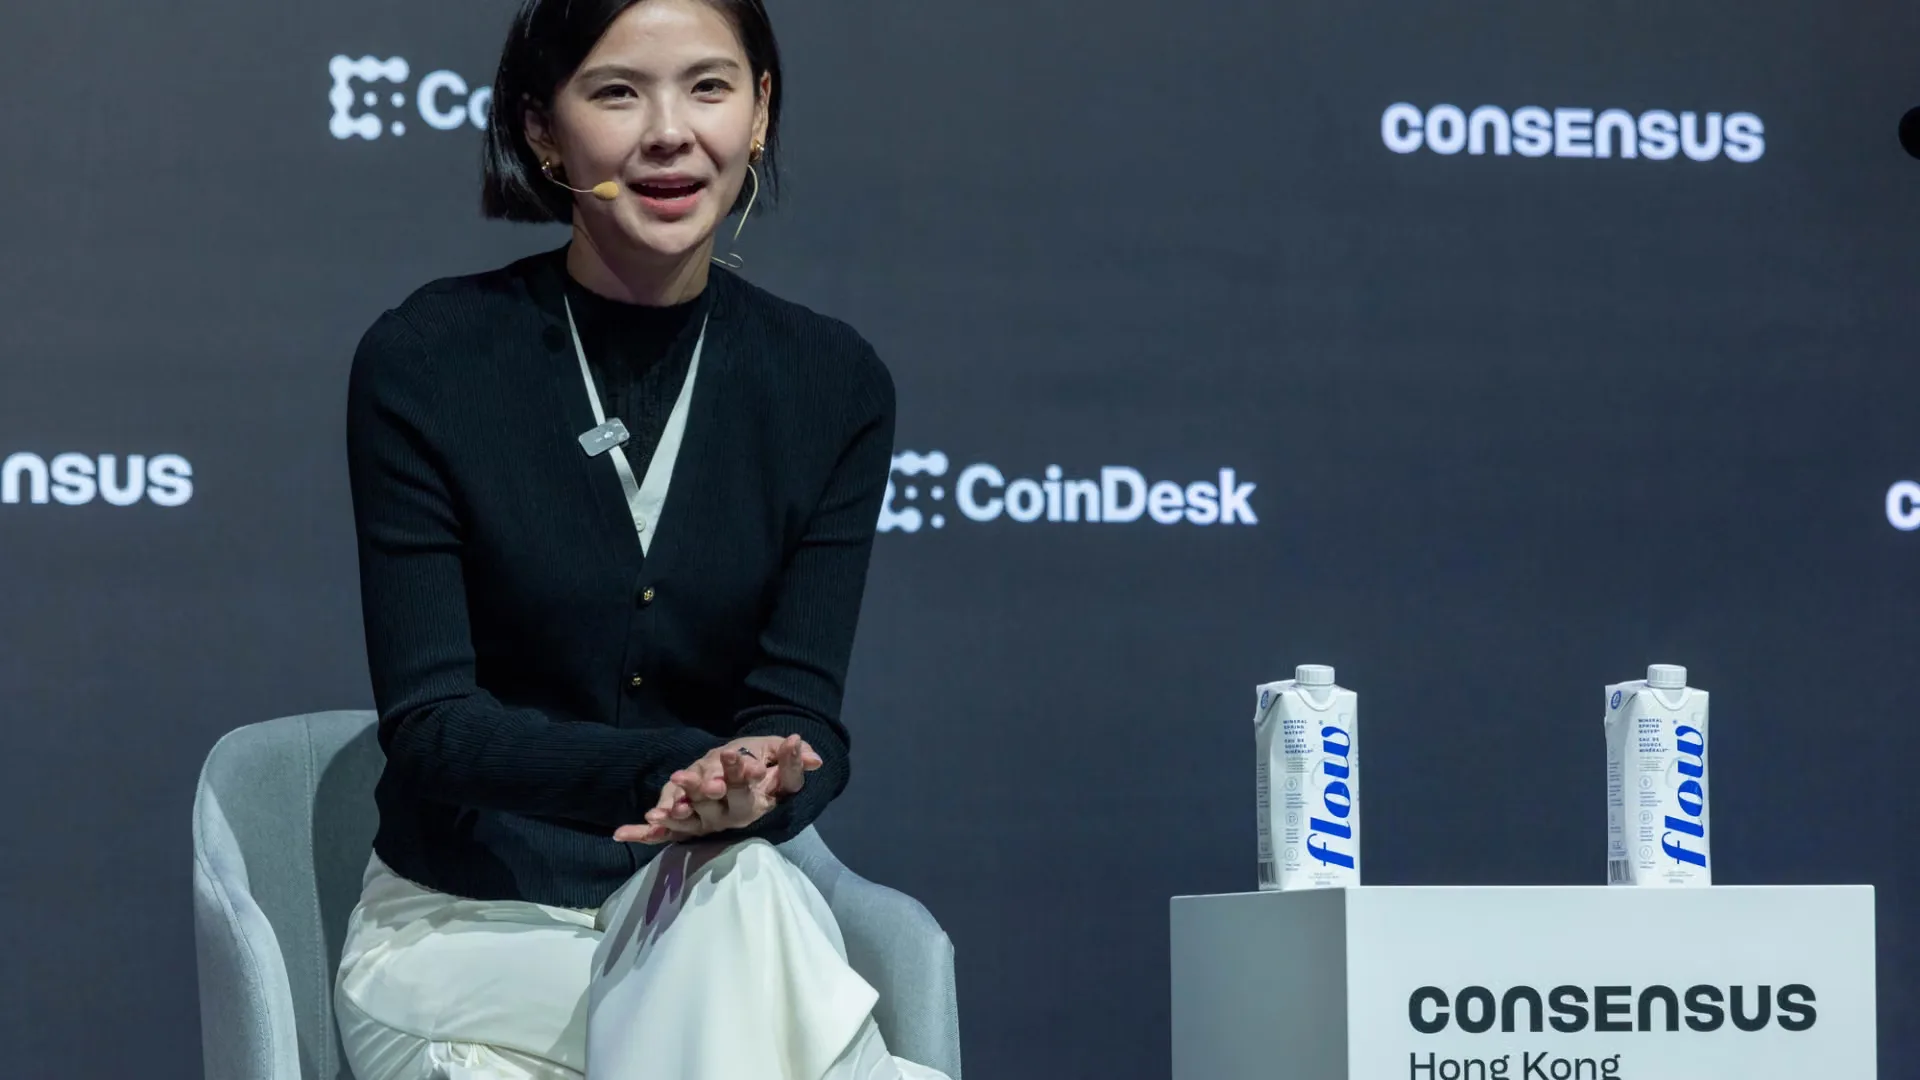
CEO Bitget, Gracy Chen, dalam siaran langsung di platform X, mengungkapkan bahwa tim forensik menemukan alamat protokol internet yang terhubung ke layanan VPN yang pernah digunakan kelompok peretas Korea Utara. Meski demikian, metode intrusi spesifik yang menembus sistem Bitget masih dalam penelusuran teknis. Insiden ini terdeteksi pada Kamis sore waktu Amerika Serikat, ketika 19 transfer tidak sah terjadi dari sebagian infrastruktur dompet panas (hot wallet) dan dompet hangat (warm wallet), sementara dompet dingin (cold wallet) dipastikan tetap aman.
Aset yang terdampak mencakup ether, XRP, USDT, USDC, Avalanche, dan BNB yang tersebar di jaringan Ethereum, XRP Ledger, Avalanche, BNB Smart Chain, serta Arbitrum. Estimasi awal di rantai blok sempat menyebut angka 183 juta dolar AS, namun Bitget menilai analisis tersebut belum menangkap seluruh aktivitas lintas blockchain. Tim keamanan exchange menemukan bahwa penyerang berhasil menembus sistem backend dompet kritis, memalsukan informasi transfer, dan memicu proses otorisasi penandatanganan Bitget. Chen menegaskan bahwa akses telah dihentikan untuk mencegah aliran dana lebih lanjut. "Kompromi kunci privat telah dikesampingkan," ujarnya.
Penarikan dana untuk sementara dihentikan selama tim teknis memperbaiki dan memperkuat sistem yang terdampak. Namun, layanan deposit dan perdagangan tetap berjalan normal. Chen menolak memberikan jadwal pasti, tetapi menyebut penarikan dapat kembali dalam hitungan jam atau hari, dan "tidak akan memakan waktu berminggu-minggu". Perusahaan memastikan saldo nasabah akurat dan kerugian sepenuhnya ditanggung oleh User Protection Fund yang nilainya melebihi 464 juta dolar AS.
"Kami mengidentifikasi alamat IP yang terkait dengan layanan VPN yang sebelumnya digunakan kelompok peretas Korea Utara. Pola serangan ini menyerupai operasi yang pernah kami lihat," ujar Gracy Chen, CEO Bitget.
CEO Bybit, Ben Zhou, menyatakan timnya siap membantu Bitget, sebagaimana Bitget pernah mendukung Bybit pasca-peretasan 1,5 miliar dolar AS pada Februari 2025. Bybit juga tengah memperbarui platform LazarusBounty untuk membantu pelacakan dana yang dicuri. Insiden ini memperpanjang daftar serangan siber besar terhadap bursa kripto dalam beberapa tahun terakhir, yang sering dikaitkan dengan kelompok peretas yang didukung negara.
Bagi Indonesia, peristiwa ini menjadi alarm bagi pelaku industri aset kripto dalam negeri. Otoritas Jasa Keuangan (OJK) dan Bappebti perlu memperkuat pengawasan terhadap standar keamanan siber exchange, terutama terkait manajemen kunci privat dan prosedur otorisasi transaksi. Investor ritel di Tanah Air yang semakin aktif memperdagangkan kripto juga dituntut lebih selektif memilih platform yang memiliki dana perlindungan dan transparansi tata kelola. Kejadian ini menegaskan bahwa risiko siber bukan hanya soal teknologi, tetapi juga stabilitas ekosistem keuangan digital nasional.
Ke depan, pertanyaan besarnya adalah sejauh mana bursa kripto global mampu menutup celah keamanan pada lapisan backend yang jarang terekspos. Jika serangan semacam ini terus berulang, kepercayaan investor terhadap janji "dana aman" bisa tergerus, dan regulator di berbagai yurisdiksi, termasuk Indonesia, mungkin terdorong menerapkan standar keamanan wajib yang lebih ketat.