Secure Boot: Fitur Keamanan Windows yang Tak Selalu Harus Diaktifkan
Baca dalam 60 detik
- Secure Boot mencegah malware sebelum sistem operasi berjalan, tetapi dapat memblokir driver tidak resmi dan menyulitkan dual-boot Linux.
- Pengguna hardware lawas dan OS seperti Windows 10 berisiko mengalami masalah kompatibilitas akibat sertifikat kedaluwarsa.
- Microsoft tetap merilis pembaruan, namun diperlukan langkah manual untuk menjaga perlindungan pada perangkat lama.
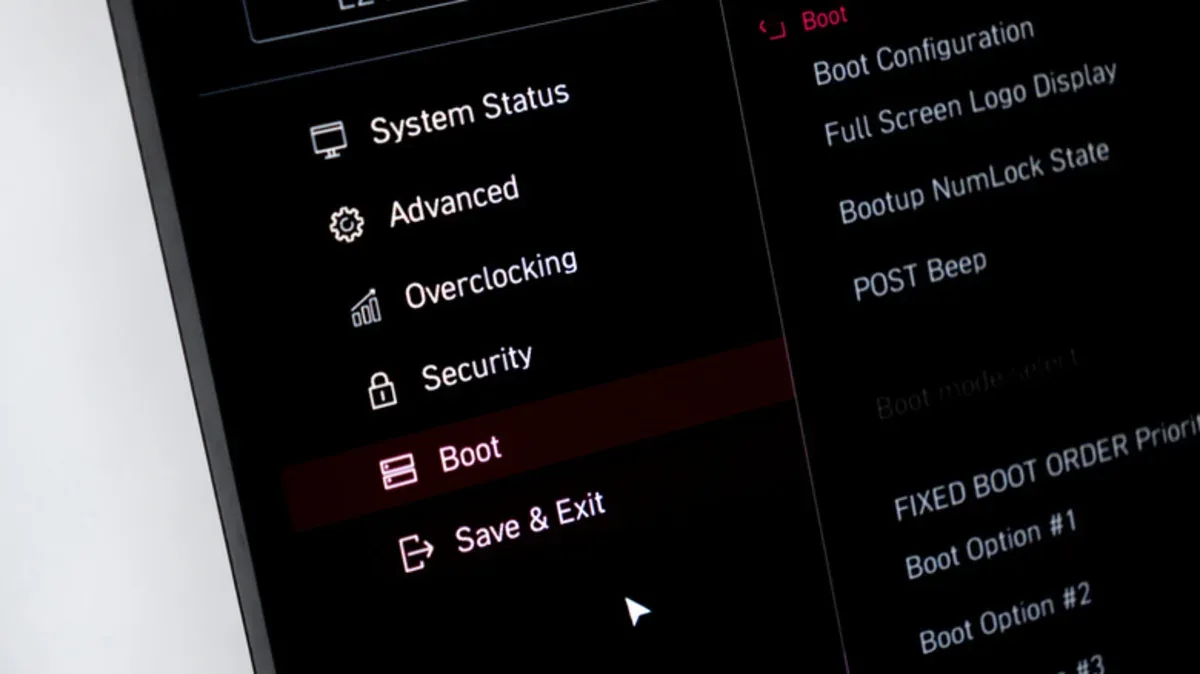
Secure Boot, fitur keamanan yang tertanam di Windows, sering kali tidak disadari keberadaannya oleh pengguna. Fitur ini dirancang untuk mencegah malware aktif sebelum sistem operasi dimuat sepenuhnya, namun dalam kondisi tertentu, kehadirannya justru menimbulkan hambatan. Banyak pengguna baru menyadari pentingnya Secure Boot ketika gagal masuk ke game multipemain populer seperti Battlefield 6 atau Valorant, yang mensyaratkan fitur tersebut aktif. Mengubah pengaturan Secure Boot mengharuskan pengguna masuk ke BIOS, langkah yang sering dianggap menakutkan bagi non-teknisi.
Meski demikian, tidak semua pengguna Windows perlu mengaktifkan Secure Boot. Beberapa situasi justru menuntut fitur ini dinonaktifkan. Konfigurasi perangkat keras lawas kerap mengalami masalah kompatibilitas, sementara pengguna yang ingin menjalankan dua sistem operasi (dual-boot) dengan Linux akan kesulitan jika Secure Boot aktif. Menonaktifkannya memang membuka celah keamanan, sehingga keputusan harus diambil secara kasuistis.
Bagi pengguna Windows 11, mengaktifkan Secure Boot hanya memerlukan beberapa menit. Langkah awal adalah memeriksa status fitur melalui perintah msinfo32 di menu Run (Windows + R). Jika Secure Boot State menunjukkan "On", fitur sudah aktif. Untuk mengaktifkannya, pengguna harus mengakses BIOS dengan menekan tombol tertentu seperti F2 atau Delete saat booting. Di dalam BIOS, opsi Secure Boot biasanya berada di menu Boot atau pencarian. Setelah diaktifkan, simpan pengaturan dan keluar; komputer akan restart dengan Secure Boot menyala.
Kendati demikian, ada alasan kuat bagi sebagian pengguna untuk membiarkan Secure Boot nonaktif. Fitur ini dapat menghalangi aplikasi yang memakai driver tidak resmi, misalnya alat diagnostik seperti LatencyMon yang digunakan untuk menganalisis masalah performa. Selain itu, pengguna yang ingin menjalankan Linux sebagai sistem operasi kedua sering kali harus menonaktifkan Secure Boot karena banyak distribusi Linux tidak mendukungnya secara penuh. Kompatibilitas dengan perangkat keras lawas dan sistem operasi seperti Windows 10 juga menjadi kendala akibat sertifikat yang kedaluwarsa. Microsoft memang terus merilis pembaruan, tetapi prosesnya tidak sederhana dan memerlukan langkah manual.
"Keputusan mengaktifkan Secure Boot harus disesuaikan dengan kebutuhan dan tingkat keamanan yang diinginkan," demikian pandangan yang sering muncul di kalangan praktisi keamanan siber.
Di Indonesia, pengguna Windows yang gemar bermain game kompetitif atau bekerja dengan aplikasi teknis perlu memahami trade-off ini. Pengaktifan Secure Boot dapat meningkatkan perlindungan dari serangan malware, tetapi juga berpotensi menghambat produktivitas jika menggunakan perangkat lunak khusus. Sosialisasi mengenai keamanan siber di Tanah Air masih menjadi tantangan, sehingga edukasi tentang fitur seperti Secure Boot menjadi relevan.
Ke depan, Microsoft diharapkan dapat menyederhanakan proses pembaruan sertifikat dan meningkatkan kompatibilitas Secure Boot dengan berbagai sistem operasi. Sementara itu, pengguna perlu secara berkala mengevaluasi konfigurasi keamanan perangkat mereka. Apakah Anda sudah memeriksa status Secure Boot di komputer Anda hari ini?