Dukcapil Perketat Keamanan Data BPJS Ketenagakerjaan: 701 Juta Akses NIK Jadi Sorotan
Baca dalam 60 detik
- Ditjen Dukcapil mewajibkan BPJS Ketenagakerjaan dan lembaga lain yang mengakses data kependudukan memenuhi standar ISO 27001.
- Volume akses NIK oleh BPJS Ketenagakerjaan menembus 701 juta kali hingga Agustus 2026, memicu urgensi tata kelola data yang lebih ketat.
- Pemerintah tengah menyiapkan tiga RUU bidang data, termasuk RUU Administrasi Kependudukan yang merevisi UU lama.
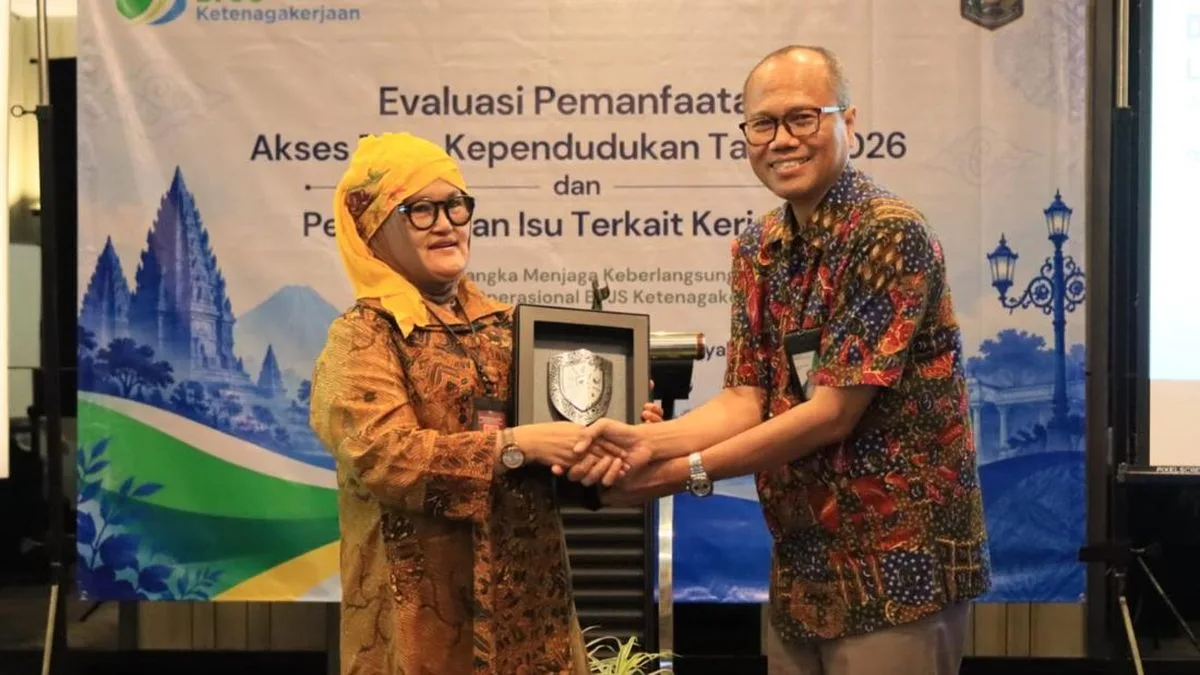
Direktorat Jenderal Kependudukan dan Pencatatan Sipil (Ditjen Dukcapil) Kementerian Dalam Negeri menegaskan bahwa perlindungan data pribadi tidak bisa ditawar dalam setiap kerja sama pemanfaatan data kependudukan. Penegasan ini disampaikan menyusul tingginya volume akses terhadap Nomor Induk Kependudukan (NIK) oleh BPJS Ketenagakerjaan yang mencapai lebih dari 701 juta kali hingga Agustus 2026.
Dalam rapat evaluasi bersama BPJS Ketenagakerjaan di Yogyakarta pada 24–26 September 2026, Direktur Integrasi Data Kependudukan Nasional Ditjen Dukcapil, Handayani Ningrum, menekankan bahwa aspek keamanan dan kepatuhan regulasi harus menjadi fondasi utama, bukan sekadar pelengkap. Menurutnya, kerja sama antarlembaga tidak boleh hanya berfokus pada mekanisme pertukaran data, tetapi juga pada perlindungan hak digital masyarakat.
Dukcapil mewajibkan setiap lembaga pemanfaat data, termasuk BPJS Ketenagakerjaan, untuk menerapkan standar keamanan informasi internasional ISO 27001. Kewajiban ini merupakan bagian dari upaya menjaga kerahasiaan data perseorangan dan dokumen kependudukan di tengah masifnya pemanfaatan data untuk layanan publik.
Handayani menegaskan bahwa penjagaan data adalah harga mati. "Kita harus patuh pada Undang-Undang Pelindungan Data Pribadi (UU PDP) dan Undang-Undang Administrasi Kependudukan yang kini sedang direvisi DPR RI," ujarnya. Ia juga menekankan pentingnya sinergi antarlembaga agar pertukaran data tidak berjalan satu arah. Lembaga penerima data diharapkan memberikan umpan balik, seperti nomor referensi peserta, untuk memperkaya sistem kependudukan nasional.
Evaluasi ini menjadi bagian dari upaya menyelaraskan tata kelola data pemerintah. Pemerintah bersama DPR sedang menyiapkan tiga rancangan undang-undang yang berkaitan dengan pengelolaan data nasional: RUU Administrasi Kependudukan, RUU Satu Data Indonesia, dan RUU Statistik. Regulasi Satu Data Indonesia diarahkan untuk memperkuat interoperabilitas data antar kementerian, lembaga, dan pemerintah daerah, sehingga data dapat dimanfaatkan untuk perencanaan dan evaluasi pembangunan.
"Sesama pemerintah jangan saling menyalahkan. Justru harus saling menjaga. Data sama-sama kita jaga," tegas Handayani.
Pernyataan tersebut menggarisbawahi bahwa kolaborasi antarlembaga menjadi kunci dalam memastikan data yang dipertukarkan tetap terlindungi sekaligus bermanfaat bagi layanan publik. Ia juga menekankan bahwa perluasan pemanfaatan data kependudukan harus beriringan dengan penguatan keamanan, kepatuhan regulasi, dan tata kelola yang bertanggung jawab.
Bagi Indonesia, langkah ini merupakan bagian dari upaya membangun ekosistem data yang terpercaya. Dengan volume akses yang sangat besar, risiko kebocoran data menjadi ancaman nyata. Penerapan ISO 27001 dan regulasi yang sedang disusun diharapkan dapat menekan risiko tersebut, sekaligus mendorong efisiensi layanan publik. Namun, tantangan terbesar adalah memastikan implementasi di lapangan konsisten, terutama ketika melibatkan banyak instansi dengan kapasitas berbeda.
Ke depan, pertanyaan krusialnya adalah seberapa cepat regulasi baru dapat disahkan dan sejauh mana pengawasan terhadap kepatuhan standar keamanan data akan dilakukan. Tanpa penegakan yang tegas, perlindungan data pribadi hanya akan menjadi wacana di atas kertas.